چکیده
ایموبلایزر سامانه ضدسرقت خودرو است که با ممانعت از روشنشدن موتور در نبود کلید مجاز، عملکرد ایمنی فعال دارد؛ بنابراین هر خرابی در طراحی آن میتواند به خسارت جدی برای مشتری و اعتبار تأمینکننده بینجامد. این مقاله، فرایند تحلیل حالات و اثرات خرابی طراحی (DFMEA) قطعه ایموبلایزر را بر اساس سند تکوین محصول (تأمینکننده برای مشتری مگاموتور) دو ابزار مقدماتی تحلیل بلوکدیاگرام (دیاگرام مرزی) و دیاگرام پارامتری P)دیاگرام) — را برای این قطعه تدوین و به بحث درباره ورودیها و خروجیهای طراحی می پردازد.
کلیدواژهها: ایموبلایزر، DFMEA، بلوکدیاگرام، P-دیاگرام
۲ مقدمه
ایموبلایزر (سیستم ضدسرقت انجین) یکی از قطعات الکترونیکی حساس خودرو است که از طریق تبادل رمز با کلید و ارتباط با واحد کنترل موتور (ECU)، اجازه استارت را فقط در صورت احراز هویت کلید صادر میکند. به دلیل نقش ایمنی و ضدسرقت این قطعه، کیفیت طراحی آن از همان مرحله تکوین باید بهصورت ساختاریافته ارزیابی شود. تحلیل حالات و اثرات خرابی (FMEA) روشی گامبهگام برای شناسایی خرابیهای بالقوه در طراحی یا فرایند ساخت است که در دهه ۱۹۵۰ توسعه یافت و امروز ابزار استاندارد صنعت خودروسازی به شمار میرود . در طراحی محصول، خروجی این روش «DFMEA» است که به پیشگیری از خرابی پیش از رسیدن به تولید و مشتری میپردازد.
۳ روش اجرا
3-1 تعیین محدوده و بلوکدیاگرام:
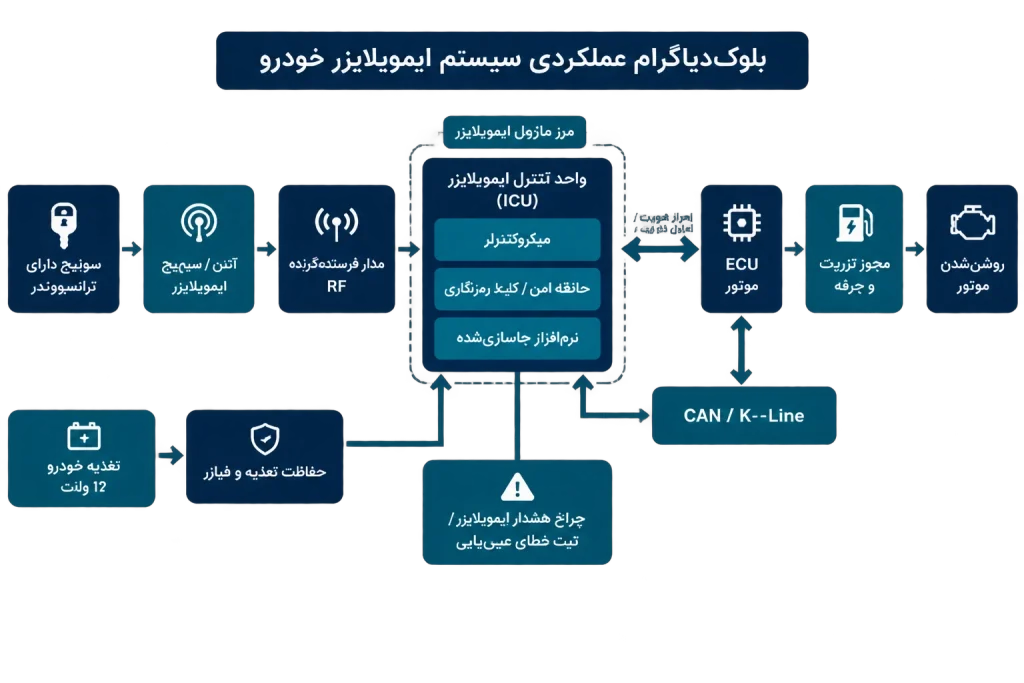
ابتدا با ترسیم بلوکدیاگرام (دیاگرام مرزی)، قطعه ایموبلایزر بهعنوان «سیستم تحت بررسی» تعریف شد؛ مرزهای فیزیکی (کاور، برد PCB، کانکتور)، اجزای درون مرز و عناصر مرتبط بیرونی (ECU، آنتن کلید، تغذیه خودرو و بدنه) مشخص شدند. دیاگرام مرزی ورودی استاندارد DFMEA است و ساختار و دامنه تحلیل را پیش از فهرستکردن خرابیها ثابت میکند.
بلوکدیاگرام عملکردی سیستم ایموبلایزر خودرو بر اساس الزامات فنی و فرآیندی که پیشتر بررسی کردیم به شکل فوق تصویرسازی شد.
تشریح اجزا و جریان عملکردی دیاگرام:
حلقه احراز هویت اولیه (RF Interrogation):
سوئیچ دارای ترانسپوندر: پس از قرارگیری سوئیچ در مغزی، تگ RFID داخل سوئیچ برانگیخته میشود.
آنتن / سیمپیچ ایموبلایزر: میدان مغناطیسی با فرکانس کاری (معمولاً ۱۲۵ یا ۱۳۴.۲ کیلوهرتز) ایجاد کرده و انرژی لازم را به ترانسپوندر القا میکند.
مدار فرستنده-گیرنده RF: سیگنالهای ضعیف القایی را آشکارسازی، تقویت و دمودوله کرده و به ورودی سریال میکروکنترلر تحویل میدهد.
واحد کنترل ایموبلایزر (ICU – مرز ماژول):
میکروکنترلر (Automotive MCU): اجرای منطق کنترلی و هماهنگی ارتباطات.
حافظه امن / کلید رمزنگاری (Secure Memory): نگهداری کلیدهای اختصاصی (Secret Keys) و کدهای الگوریتم (مانند AES یا Hitag).
نرمافزار جاسازیشده (Embedded Software): پایش مداوم خطاها (DTC)، مکانیزم ضداسکن و تولید پاسخهای رمزنگاریشده (Challenge-Response).
ارتباط بینماژولی و صدور مجوز احتراق:
شبکه CAN / K-Line: بستر ارتباطی ایمن جهت تبادل پیامهای تأیید هویت میان ICU و ECU موتور.
ECU موتور: پس از دریافت تأییدیه معتبر، قفل نرمافزاری پاشش انژکتورها و سیستم جرقه را باز کرده و اجازه روشنشدن موتور را صادر میکند.
مدارهای پشتیبان:
حفاظت تغذیه و فیلتر: مهار اضافه ولتاژهای گذرا (TVS)، نویزهای شبکه و حفاظت در برابر پالسهای لود دامپ برقی خودرو.
چراغ هشدار و ثبت خطا: نمایش وضعیت فعال بودن سیستم روی صفحه کیلومتر و ذخیره کدهای خطا برای دستگاه عیبیاب (دیاگ).
3-2 تحلیل کارکرد یا P-دیاگرام:
گام اول:
کارکرد های بحرانی:برای هر کارکرد بحرانی، یک P-دیگرام شامل پنج عنصر 1- سیگنال ورودی، 2- پاسخ ایدهآل،3- عوامل کنترلی، 4- عوامل نویز و 5- حالتهای خطا تدوین شده است.
گام دوم
نمودار پارامترها (P-Diagram) سیستم ایموبلایزر:
در این نمودار، ۴ بخش اصلی سیستم به تفکیک نمایش داده شدهاند:
سیگنالهای ورودی (Inputs): کد کلید (ترانسپوندر)، ولتاژ تغذیه و سیگنال آنتن.
عوامل کنترل (Control Factors): معماری نرمافزار، کلیدهای رمزنگاری، طراحی مدار و الگوریتم ضداسکن.
عوامل نویز (Noise Factors): تداخل الکترومغناطیسی، نوسان ولتاژ و شرایط محیطی.
پاسخهای خروجی (Outputs): احراز هویت موفق، مجوز پاشش و جرقه، و ثبت کدهای خطا.
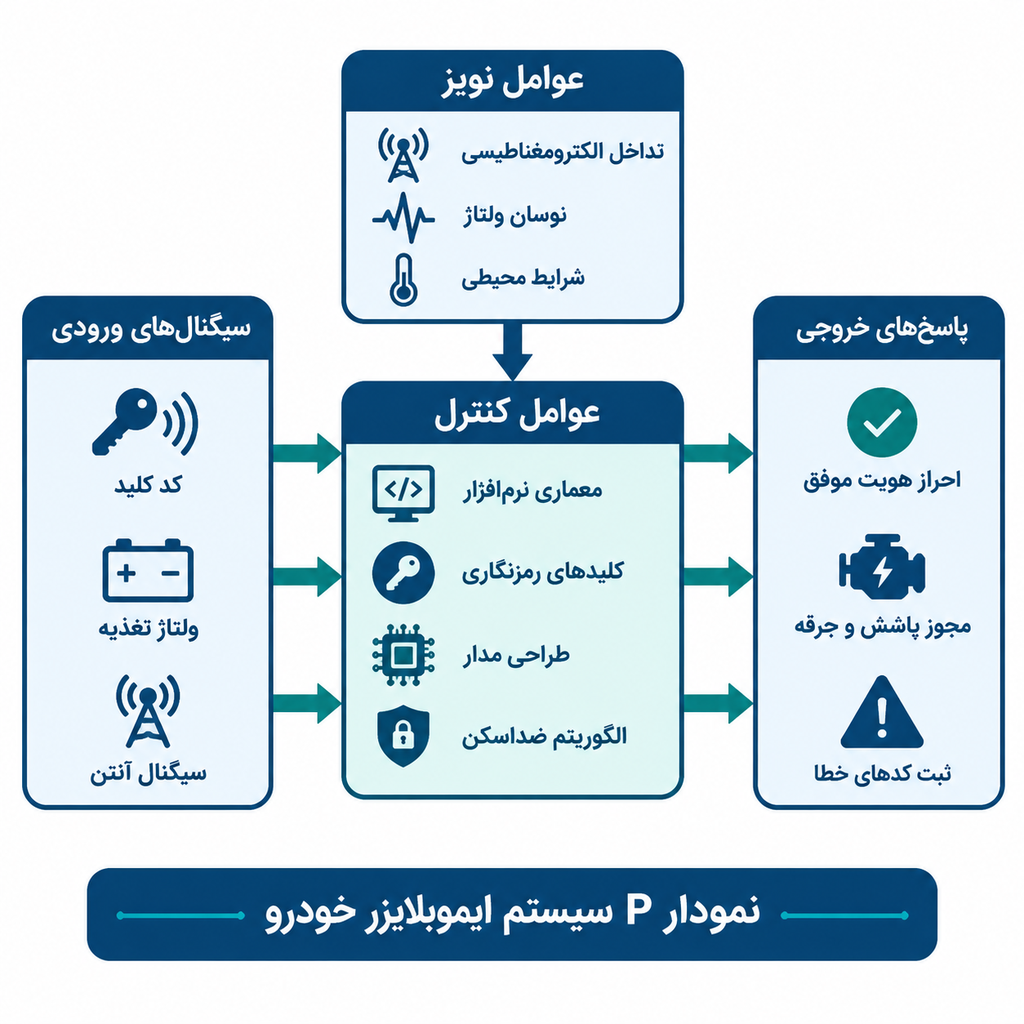
حالتهای خطا مستقیماً به «حالتهای خرابی بالقوه» و عوامل نویز به «علل خرابی» در فرم DFMEA منتقل میشوند
گام ۳ — تحلیل ریسک: تیم طراحی برای هر حالت خرابی، سه شاخص شدت (S)، وقوع (O) و تشخیص (D) را مقیاس ۱ تا ۱۰ امتیازدهی و عدد اولویت ریسک (RPN = S×O×D) را محاسبه کرد. کنترلهای پیشگیرانه و تشخیصی جاری نیز با ذکر تعداد و تناوب ثبت شدند
گام ۴ — بهینهسازی: برای حالتهای پرریسک، اقدام اصلاحی با مسئول و تاریخ تعیین و RPN پس از اقدام بازمحاسبه شد. موازی با آن، چکلیست ورودیها و خروجیهای طراحی بر اساس الزامات APQP تکمیل و صحهگذاری شد [S2].
۴ الزامات طراحی ایموبلایزر: بلوکدیاگرام و P-دیگرام
بلوکدیاگرام ایموبلایزر. دیاگرام مرزی، سیستم و رابطهای آن را پیش از تحلیل ریسک تعریف میکند [S4]. برای ایموبلایزر، بلوکهای درون مرز عبارتاند از: برد PCB (تکلایه، جنس FR4)، قطعات SMD و مدار رمزخوانی، کانکتور متصل به برد، آنتن/حلقه خواندن کلید، و کاور آلیاژی. رابطهای بیرونی شامل: ECU خودرو (ارتباط فرمان و تأیید)، تغذیه ولتاژ خودرو، کلید/ترانسیتر فوب، بدنه (نگهداری و ارتعاش) و محیط (دما، رطوبت، نویز الکترومغناطیسی) است.
P-دیگرام ایموبلایزر. P-دیاگرام، مدل یکصفحهای کارکرد محصول است که ورودی، خروجی مطلوب و عوامل مزاحم را نشان میدهد. برای کارکرد اصلی «احراز هویت کلید و مجوز استارت»:
| عنصر | محتوای ایموبلایزر |
| سیگنال ورودی | تغذیه ۱۲ ولت خودرو، سیگنال RF از تراشه کلید، فرمان استارت از ECU |
| پاسخ ایدهآل | احراز رمز معتبر و صدور مجوز استارت در زمان مشخص |
| عوامل کنترلی | جنس و شماره لایههای PCB، آرایش پین کانکتور، زاویه و ابعاد کانکتور، جنس کاور، پارامترهای نرمافزار تعبیهشده |
| عوامل نویز | تغییرات ولتاژ خودرو، نوسان دما، ارتعاش و ضربه، تداخل الکترومغناطیسی، پراکندگی قطعات SMD، فرسایش اتصالات |
| حالتهای خطا | عدم عملکرد صحیح قطعه، عدم تطبیق قطعه در مدار، لقزدن ایمو در کاور، مونتاژ ضعیف برد، عدم اتصال صحیح به ECU |
همانگونه که در دستورالعمل AIAG-VDA آمده، ترتیب توصیهشده «بلوکدیاگرام ← P-دیگرام ← DFMEA» است؛ حالتهای خطای P-دیاگرام مستقیماً ردیفهای DFMEA را تغذیه میکنند.
3-3 الزامات نقاط تلاقی:
برای تحلیل نقاط تلاقی (Interface Points & Interaction Points) در طراحی و تکوین سیستم ایموبلایزر خودرو مطابق با الزامات استاندارد IATF 16949:2016، باید به بندهای کلیدی مربوط به طراحی، مدیریت ریسک (DFMEA و P-Diagram) و تعاملات زنجیره تأمین توجه کرد.
در ادامه، نقاط تلاقی حیاتی سیستم ایموبلایزر (برگرفته از بلوک دیاگرام و P-Diagram) و انطباق آنها با بندهای استاندارد IATF 16949 تشریح شده است:
۱. نقاط تلاقی سختافزاری و سیگنالهای ورودی/خروجی (Interface Points)
بر اساس بلوک دیاگرام و Pدیاگرام ایموبلایزر، نقاط تلاقی سیستم شامل سه مرز اصلی است:
تلاقی کلید (Transponder) با آنتن و مدار فرابین (RF Transceiver):
تبادل دادههای رمزنگاریشده از طریق امواج فرکانس رادیویی (RF).
تلاقی ماژول ایموبلایزر (ICU) با واحد کنترل موتور (ECU):
ارسال سیگنال مجوز پاشش و جرقه (Start Authorization) از طریق باس ارتباطی (مانند CAN یا K-Line).
تلاقی منبع تغذیه با سختافزار ICU:
دریافت ولتاژ باتری و فیلترینگ نویزهای الکتریکی خودرو.
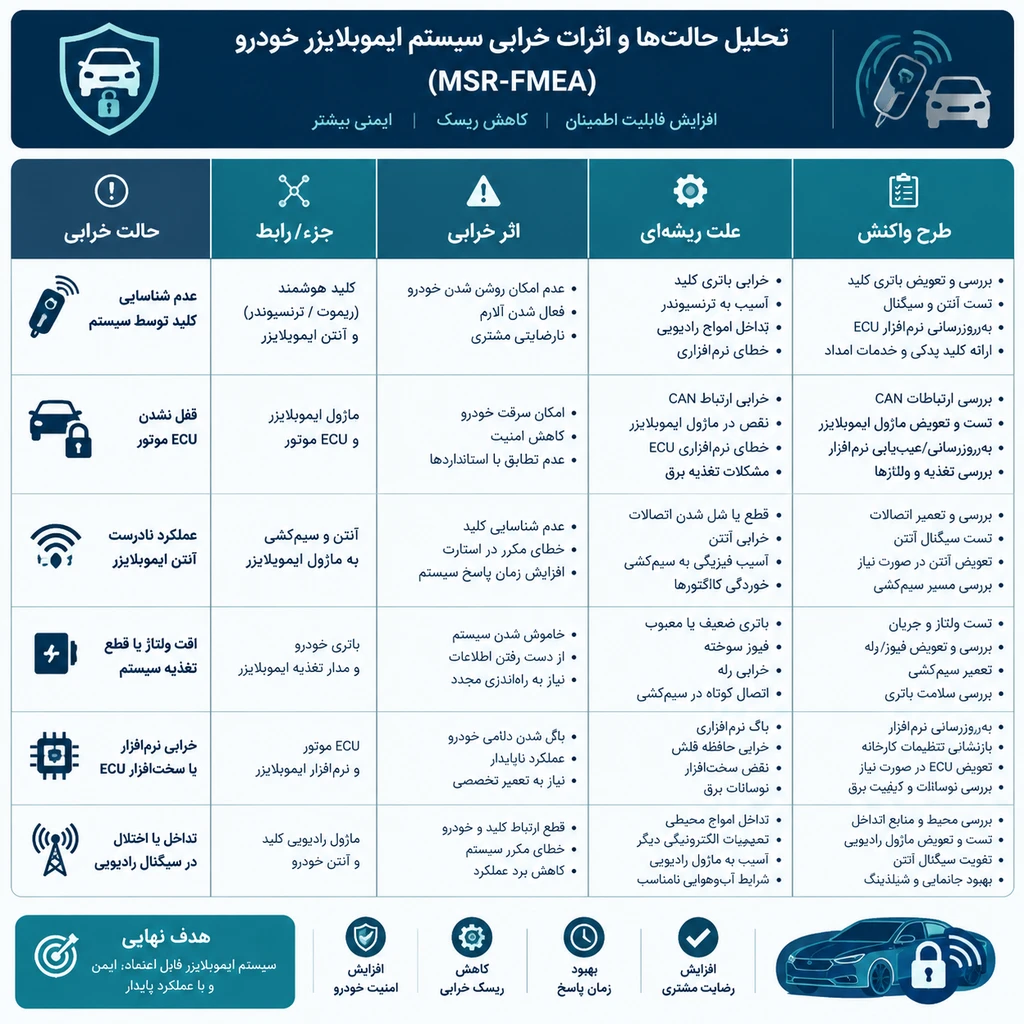
3-4 FMEA MSR:
در IATF 16949:2016 «MSR» بهصورت صریح بهعنوان یک فرم مستقل الزام نشده، اما در عملِ خودروسازی (OEM/Customer Specific Requirements و نیز روشهای AIAG/VDA) MSR = Management/Manufacturing/System Responsibility برای مشخصکردن اقلام ایمنی/قانونی/ویژه مشتری، ویژگیهای ویژه (SC/CC) و مسئولیت پایش و واکنش استفاده میشود و باید با خروجیهای DFMEA/PFMEA، طرح کنترل و واکنشهای کنترلی لینک شود.
برای اینکه این MSR-FMEA کاملاً قابل دفاع و ممیزی شود، باید لینکهای زیر را ایجاد کنید:
- لینک DFMEA ⇄ ویژگیهای ویژه (SC/CC) ⇄ PFMEA ⇄ Control Plan (زنجیره کامل) مرتبط با 8.3.5.1 و 8.3.5.2
- تعریف Reaction Plan دقیق در کنترلپلن(containment، stop-ship، rework، اطلاعرسانی) مرتبط با 10.2.3
- تعریف آزمونهای DV/PV (EMC/ESD، نوسان ولتاژ، شبکه CAN، امنیت) و معیار پذیرش مرتبط با 8.3.4.
3-5 DFMEA:
جدول ۱ خلاصه DFMEA ایموبلایزر را نشان میدهد :
| ردیف | عملیات طراحی | حالت خرابی | S×O×D | RPN | اقدام اصلاحی | RPN پس از اقدام |
| ۱ | جنس برد PCB | کیفیت نامناسب برد | ۴×۵×۴ | ۸۰ | استفاده از جنس FR۴ | ۸ |
| ۲ | پینهای کانکتور | تعداد زیاد پین و مشکل مونتاژ | ۸×۵×۴ | ۱۶۰ | طراحی پینها و کانکتور قائم روی برد | ۴۲ |
| ۳ | برد تکلایه | احتمال ریزش قطعات ریز SMD | ۸×۵×۳ | ۱۲۰ | — (بازنگری لازم) | — |
| ۴ | تطبیق قطعات روی PCB | عدم تطبیق قطعه در مدار | ۸×۴×۴ | ۱۲۸ | طراحی هوشمندانه با نرمافزار | ۱۸ |
| ۵ | شکل و زاویه کانکتور | عدم اتصال صحیح به برد | ۵×۴×۴ | ۸۰ | — (بازنگری لازم) | — |
| ۶ | کاور ایموبلایزر | لقزدن ایمو در کاور و عدم اتصال به ECU | ۳×۷×۴ | ۸۴ | جایگزینی کاور آلیاژ مرغوب با استاندارد مناسب | ۱۲ |
بالاترین RPN ابتدایی متعلق به طراحی پینهای کانکتور (۱۶۰) بود که پس از اصلاح به ۴۲ کاهش یافت؛ کاهش چشمگیر دیگری در ردیفهای ۱، ۴ و ۶ حاصل شد. دو ردیف ۳ و ۵ فاقد اقدام اصلاحی ثبتشدهاند و باید در بازنگری بعدی DFMEA تکمیل شوند.این وضعیت با جمعبندی چکلیست طراحی نیز همراستاست که «بررسی مجدد و تکمیل DFMEA» را در فهرست اقدامات آتی قرار داده است .
3‑6) ورودیهای فاز اول (Design & Development Inputs):
با توجه به سایر الزامات طراحی بندهایی که در طراحی به آن اشاره شده است بیان می شود دقت شود به علت حفط محرمانگی آن شرکت مواردی که به عنوان یافته بیان شده است حدف شده است و به بیان کلبات اکتفا شده است
3‑6‑1) صدای مشتری (VOC)
- بند IATF: 8.2.1 ، 8.3.3.1
- برای ایموبلایزر: نیازهای مشتری مثل زمان احراز هویت، نرخ خطای عدم شناسایی کلید، رفتار در خطا (Fail-safe)، سطح ضدسرقت، الزامات شبکه (CAN/K-Line)، و قیود هزینه/فضا/وزن استخراج و به ورودی طراحی تبدیل شده است و در طراحی ملاک قرار گرفته است.
3‑6‑2) تحقیقات بازار
- بند IATF: 8.3.3.1
- برای ایموبلایزر: مقایسه ویژگیهای رقبا (برد آنتن، الگوریتمهای امنیتی، سازگاری با ECUها، نرخ برگشتیها) و تعیین اهداف عملکرد/هزینه ملاک قرار گرفته است و در ورودی های طراحی لحاظ شده است.
3‑6‑3) اطلاعات کیفیت و تضمین
- بند IATF: 9.1.2.1 (رضایت مشتری) ، 10.2.3 (حل مسئله) ، 8.3.3.1
- برای ایموبلایزر: درسآموختههای خرابی میدانی/گارانتی (مثلاً ریست در افت ولتاژ، خطای کانکتور/پین، نویز EMC) تبدیل به الزامات طراحی و آیتمهای DFMEA لحاظ شده است.
3‑6‑4) تجارب تیم (استفاده از دانش)
- بند IATF: 7.1.6 (دانش سازمانی) و 8.3.3.1
- برای ایموبلایزر:
برای شرکت طراح استانداردهای داخلی طراحی PCB، قواعد EMC/ESD، معماری نرمافزار، و الگوهای عیبیابی قبلی بهعنوان ورودی رسمی ثبت شده است و در طراحی مورد استفاده قرار گرفته است.
3‑6‑5) مصاحبه و مذاکره با مشتری:
- بند IATF: 8.2.1 ، 8.2.2 ، 8.2.3.1
- برای ایموبلایزر: روشنکردن موارد مبهم: تعریف (مجوز استارت)، پیامهای شبکه، رفتار چراغ ایمو، الزامات ضداسکن/ضدکپی ، و معیارهای پذیرش DV/PV در هنگام طراحی سوال پرسیده شد و جواب لازم داده شد و در طراحی لحاظ گردید.
3‑6‑6) سوابق برگشتیها از مشتری:
- بند IATF: 10.2.3 و 9.1.2.1 و 8.3.3.1
- برای ایموبلایزر: نرخ و الگوی برگشتیها (عدم شناسایی کلید در هوای سرد ، خطای ارتباط با ECU بهعنوان ورودی DFMEA/P-Diagram و تستهای اعتبارسنجی اضافه شد.
3‑6‑7) طرح تجاری/استراتژی بازار
- بند IATF: 8.3.2.1 (برنامهریزی طراحی و توسعه)
- برای ایموبلایزر: اهداف هزینه، تیراژ، زمان ورود به بازار، سطح پلتفرمپذیری (Platform) و ماژولار بودن در اهداف طراحی اضافه شد.
3‑6‑8) مفروضات محصول و فرآیند
- بند IATF: 8.3.3.1
- برای ایموبلایزر: فرضیات مثل ولتاژهای کاری خودرو، کلاس EMC ، نوع باس، محدودیت ابعادی نصب، و محدودیتهای فرایند ساخت PCB/مونتاژ مفروضات محصول و فرآیند در نظر گرفته شد.
3‑6‑9) ورودیهای مشتری (اطلاعات دریافتی از مشتری)
- بند IATF: 8.2.3.1 ، 8.3.3.1
- برای ایموبلایزر: نقشه/اینترفیس ECU، پروتکل Seed/Key مشخصات کانکتور/هارنس، پروفایل تستهای پذیرش در نظر گرفته شد.
3‑6‑10) حمایت مدیریت
- بند IATF: 5.1.1 + 5.3 (نقشها/مسئولیتها) + 8.3.2.1
- برای ایموبلایزر: تخصیص منابع آزمون EMC، تجهیزات پروگرامینگ/Traceability، تیم چندوظیفهای DFMEA/PFMEA، و تایید Gateها.
3‑6‑11) تحلیل ریسک طراحی
- بند IATF: 6.1.2.1 + 8.3.3.1
- برای ایموبلایزر: DFMEA + P-Diagram: ریسکهای EMI، افت ولتاژ، خطای نرمافزار، ضعف امنیتی، خرابی کانکتور، و تکلایه بودن PCB (اگر وجود دارد) باید پوشش داده شود.
3‑6‑12) مشخصات ویژه محصول (FMEA)
- بند IATF: 8.3.3.3 (ویژگیهای ویژه) + 8.3.5.1
- برای ایموبلایزر: ویژگیهای ویژه مثل «عدم صدور مجوز استارت برای کلید نامعتبر»، «پایداری ارتباط ECU»، «پایداری در افت ولتاژ استارت» به SC/CC (طبق CSR مشتری) تعیین و به کنترل پلن لینک شود.
3‑6‑13) نتایج خطاناپذیرسازی طراحی محصول
- بند IATF: 8.3.3.1 + 8.3.5.1
- برای ایموبلایزر: طراحیهای Poka‑Yoke مانند جلوگیری از پروگرام اشتباه، قفل نرمافزاری تعداد تلاش، CRC/Counter پیامها، Watchdog/Brownout در نظر گرفته شد.
3‑6‑14) تعریف محصول (مدل 3D و بسته داده فنی)
- بند IATF: 8.3.5.1
- برای ایموبلایزر: مدل سهبعدی هوزینگ، محل کانکتور، فضای نصب در خودرو، و دیتاپک مکانیکی/الکتریکی (برای تداخلات و مونتاژ) در نظر گرفته شده است.
3‑6‑15) نقشههای دو بعدی/اطلاعات ساخت و ابعاد:
- بند IATF: 8.3.5.1
- برای ایموبلایزر: نقشه دوبعدی قاب، براکت، محل کانکتور، تلرانسها، و نقشههای PCB fabrication/assembly notes. برای طراحی به دست آمده است
3‑6‑16) نتایج بازنگری
- بند IATF: 8.3.4.1
- برای ایموبلایزر: پس از نقطه صفر طراحی نیاز به بازنگری خروجی در Design Review شامل تصمیمات زیر آمده است: 1- تغییر زاویه کانکتور، 2- تقویت زمین PCB، 3- افزودن TVS، 4- اصلاح زمانبندی نرمافزار و… انجام شد.
3‑6‑17) رازداری:
- بند IATF: 7.1.3.1 (زیرساخت) و 8.2.3.1 (الزامات مشتری)
- برای ایموبلایزر: در طراحی ایمو بلایزر رازداری نرم افزار طراحی در نظر گرفته شده است که شامل حفاظت از کلیدهای رمزنگاری، seed/key، فایلهای پروگرام، و دسترسی کنترلشده به کد منبع است.
3‑6‑18) الزامات محصول و مشخصات فنی مشتری:
- بند IATF: 8.2.3.1 و 8.3.3.1
- برای ایموبلایزر: معیارهای عملکردی (زمان احراز هویت، نرخ خطا)، شرایط محیطی (دما/رطوبت)، تست EMC، دوام، و معیارهای آزمون تایید نمونه در نظر گرفته شده است.
3‑6‑19) الزامات لجستیکی:
- بند IATF: 8.2.3.1 و 8.5.4 (حفاظت)
- برای ایموبلایزر: در طراحی بستهبندی ، شرایط حمل، برچسبگذاری و ردیابی سریال/نسخه در نظر گرفته شده است که در بسته بندی لحاظ شده است.
3‑6‑20) امکانسنجی ساخت:
- بند IATF: 8.3.4.3 (Feasibility)
- برای ایموبلایزر: امکان ساخت PCB (چندلایه/تکلایه)، مونتاژ SMT، تست EOL، پروگرام امن، و ظرفیت تامین قطعات RF/MCU در نظر گرفته شده است.
3‑6‑21) طرحریزی پروژه وریسک های طراحی :
- بند IATF: 8.3.2.1
- برای ایموبلایزر: گانتچارت، Gateهای DFMEA→DV→PV→SOP، مسئولیتها و خروجیهای هر فازز طراحی و ریسک های طراحی به دست آمده است:
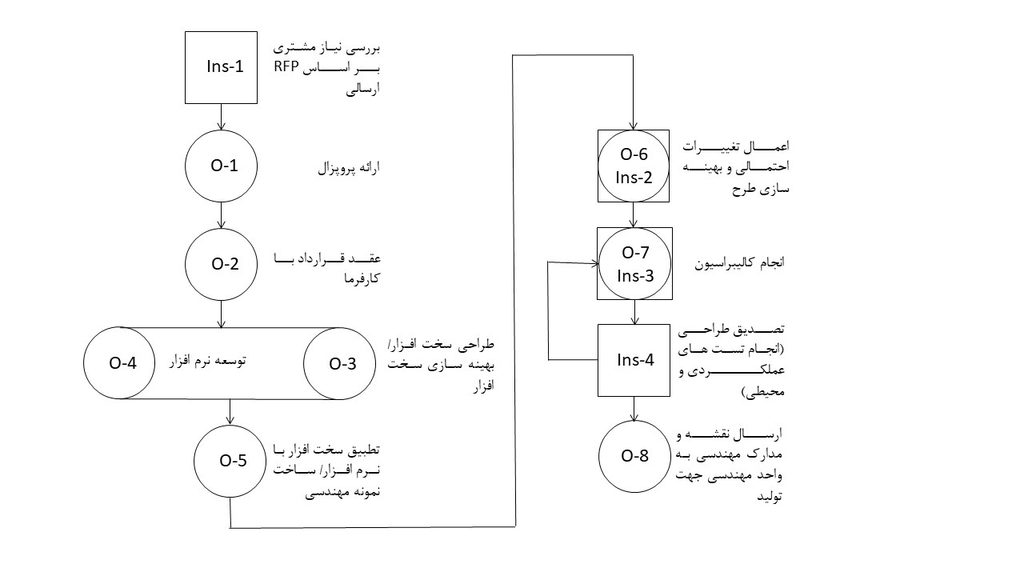
با توجه به تصویر ارائهشده (فلوچارت فرآیند طراحی و توسعه ایموبلایزر شامل مراحل Ins-1 تا Ins-4 و خروجیهای O-1 تا O-8) و با در نظر گرفتن رویکرد مهندسی کیفیت و مدیریت ریسک طراحی (Design FMEA بر اساس استاندارد AIAG & VDA)، برای هر یک از مراحل اصلی این پروژه، ریسکهای طراحی محتمل، علل ریشهای، و اقدامات اصلاحی/بهینهسازی جهت کاهش ریسک به شرح زیر تحلیل و ارائه شده است:
۱. مرحله Ins-1: بررسی نیاز مشتری بر اساس RFP ارسالی (و خروجی O-1: ارائه پروپوزال)
- توضیحات فرآیند: تحلیل دقیق درخواست کارفرما، استخراج الزامات فنی، عملکردی و محیطی سیستم ایموبلایزر (مانند فرکانس کاری، پروتکل ارتباطی با ECU، کدهای امنیتی و ابعاد سختافزاری).
- ریسکهایطراحی(Potential Failure Modes):
- عدم درک صحیح یا ناقص بودن الزامات امنیتی و پروتکلهای ارتباطی خودرو.
- ابهام در تعیین حدود انتظارات محیطی (دمای کاری، لرزش، نویز الکترومغناطیسی – EMC).
- برآورد غیرواقعی از زمانبندی یا هزینههای توسعه در پروپوزال (O-1).
- اقدامات جهت کاهش ریسک (Preventive & Corrective Actions):
- برگزاری جلسات پرسشوپاسخ رسمی (Technical Alignment) با کارفرما و تدوین سند مشخصات فنی مشترک (FRS).
- استفاده از چکلیستهای استاندارد خودروسازی برای استخراج الزامات خاص (OEM Specific Requirements).
- بازبینی و تایید پروپوزال فنی توسط تیم چندتخصصی (سختافزار، نرمافزار، کیفیت).
۲. مرحله Ins-2: طراحی سختافزار / بهینهسازی سختافزار و توسعه نرمافزار (خروجیهای O-3، O-4 و O-5)
- توضیحات فرآیند: طراحی شماتیک و PCB برد الکترونیکی (میکروکنترلر، آنتن RFID/NFC، مدار تغذیه و محافظت در برابر نوسانات) موازی با توسعه فریمور و نرمافزار، و در نهایت انطباق سختافزار و نرمافزار برای ساخت نمونه مهندسی (O-5).
- ریسکهایطراحی(Potential Failure Modes):
- آسیبپذیری مدار در برابر نویزهای شدید الکتریکی خودرو (Transient Voltages / Load Dump) و عدم پاس کردن استانداردهای EMC.
- اشکال در برد آنتن و ضعیف بودن محدوده برد خواندن (Reading Range) کلید/تگ ایموبلایزر.
- باگهای نرمافزاری در الگوریتمهای رمزنگاری (Cryptographic algorithms) یا تداخل در ارتباط با ECU.
- ناهماهنگی پیناوتها یا پروتکلهای ارتباطی پس از مونتاژ نمونه مهندسی (عدم انطباق سختافزار و نرمافزار).
- اقدامات جهت کاهش ریسک (Preventive & Corrective Actions):
- طراحی محافظهای مناسب (TVS Diodes، فیلترهای EMC) روی ورودیهای تغذیه و سیگنال برد.
- انجام شبیهسازیهای مدار (Circuit Simulation) پیش از ساخت نمونه اولیه.
- پیادهسازی تستهای واحد (Unit Testing) برای کدهای نرمافزاری و استفاده از مکانیزمهای واچداگ (Watchdog Timer) سختافزاری و نرمافزاری.
- برگزاری جلسات هماهنگی هفتگی بین تیمهای سختافزار و نرمافزار جهت کنترل نسخهها (Version Control).
۳. مرحله Ins-3: انجام کالیبراسیون
- توضیحات فرآیند: تنظیم دقیق پارامترهای فرکانسی، حساسیت گیرنده، و پارامترهای زمانی پاسخدهی سیستم ایموبلایزر روی نمونه مهندسی.
- ریسکهایطراحی (Potential Failure Modes):
- عدم دقت تجهیزات اندازهگیری یا کالیبره نبودن ابزار دقیق مورد استفاده (خطای اندازهگیری فرکانس یا توان).
- حساسیت بالای کالیبراسیون به تغییرات تلورانس قطعات الکترونیکی (رانش پارامترها با دما).
- ناپایداری سیستم کالیبره شده در شرایط محیطی مختلف.
- اقدامات جهت کاهش ریسک (Preventive & Corrective Actions):
- استفاده از تجهیزات اندازهگیری کالیبره شده (دارای گواهینامه معتبر ISO 17025).
- تعریف تلورانسهای ایمن (Safety Margins) در فرآیند کالیبراسیون قطعات تا با تغییر تلورانس قطعات انبوه، سیستم از کار نیفتد.
- انجام تستهای حساسیتسنجی (Sensitivity Analysis) روی پارامترهای کالیبره شده.
۴. مرحله Ins-4: تصدیق طراحی – انجام تستهای عملکردی و محیطی (و خروجی O-6, O-7, O-8)
- توضیحات فرآیند: آزمونهای سختگیرانه روی نمونههای ساخته شده شامل تستهای محیطی (دما، رطوبت، لرزش)، تستهای الکتریکی و عملکردی، اعمال تغییرات بهینهسازی (O-6) و در نهایت آمادهسازی مدارک مهندسی جهت تولید انبوه (O-8).
- ریسکهایطراحی(Potential Failure Modes):
- شکست نمونه در تستهای محیطی سختخودرویی (مثل تست لرزش استاندارد ISO 16750 یا تست شوک حرارتی).
- عدم تطابق عملکرد سیستم با انتظارات نهایی کارفرما پس از تستهای میدانی.
- ناقص بودن مدارک مهندسی، نقشهها و BOM برای انتقال بیدردسر به خط تولید.
- اقدامات جهت کاهش ریسک (Preventive & Corrective Actions):
- تدوین طرح آزمون جامع (Test Plan) منطبق بر استانداردهای معتبر صنعت خودرو (مانند ISO 16750 و IEC 60068).
- پیشبینی حلقههای بازگشتی (Feedback Loops) در فلوچارت (همانطور که در تصویر بین Ins-4 و Ins-3 مشاهده میشود) جهت رفع سریع نواقص آزمون و انجام کالیبراسیون مجدد.
- بررسی و بازبینی کامل بستههای مستندات فنی (Design Review) پیش از ارسال به واحد مهندسی تولید (O-8).
3‑6‑22) الزامات ارگونومی
- بند IATF: 8.3.3.1
- برای ایموبلایزر: بیشتر در سطح سرویس/نصب: دسترسی به کانکتور، جهت نصب، سهولت مونتاژ، و خطای انسانی در اتصال از الزامات ارگونومی است که در طراحی لحاظ شده است.
3‑6‑23) ارائه اطلاعات مرتبط با محصول و خدمات:
- بند IATF: 8.5.1.5 (اطلاعات مدون برای تولید/خدمت)
- برای ایموبلایزر: دستورالعمل نصب/تست، راهنمای عیبیابی، لیست DTC، و روش تعویض/پروگرام تهیه شده است
3‑6‑24) رسیدگی به استعلامها/قراردادها/سفارشات و تغییرات
- بند IATF: 8.2.3.1 + 8.2.4.1 (تغییرات الزامات)
- برای ایموبلایزر: کنترل تغییرات پروتکل ECU، تغییر نسخه نرمافزار، تغییر قطعات RF/MCU، و تایید رسمی تغییر در قرار داد لحاظ شده است
3‑6‑25) کسب بازخورد مشتری/شکایت
- بند IATF: 9.1.2.1 + 10.2.3
- برای ایموبلایزر: دادههای میدانی و شکایتها به B8D/Problem Solving وصل و به DFMEA و برنامه آزمون بازخورد شد.
3‑6‑26) اداره/کنترل دارایی مشتری
- بند IATF: 8.5.3
- برای ایموبلایزر: ECUهای ارسالی مشتری، Jigهای تست، کلیدهای نمونه، یا دادههای محرمانه seed/key باید کنترل و نگهداری شوند.
3‑6‑27) تعیین الزامات خاص برای اقدامات اقتضایی
- بند IATF: 6.1.2.3 (Contingency plans)
- برای ایموبلایزر: قطعی تامین MCU/RF، خرابی خط پروگرام، عدم قبولی EMC، یا افزایش برگشتیها—برنامه جایگزین و واکنش تعریف شد.
3‑6‑28) الزامات تحویل و پس از تحویل:
- بند IATF: 8.5.5 (پس از تحویل) و 8.5.1.2 (خدمات)
- برای ایموبلایزر: پشتیبانی گارانتی، مدیریت نسخه نرمافزار، ردیابی سریالها، و الزامات خدمات پس از فروش تعریف شد.
3‑6‑29) الزامات نقاط تلاقی و مرزی (Interfaces)
- بند IATF: 8.3.3.1 + 8.3.4.1
- برای ایموبلایزر: اینترفیسهای کلیدی: کلید↔آنتن، ICU↔ECU، ICU↔تغذیه/بدنه، ICU↔CAN؛ تعریف سیگنالها، سطح ولتاژ، زمانبندی، CRC/Counter، و رفتار خطا که در بند 3-3 آمده است.
3‑6‑30) شناسایی/ردیابی و بستهبندی:
- بند IATF: 8.5.2.1 (شناسایی و ردیابی) و 8.5.4 (حفاظت)
- برای ایموبلایزر: ردیابی سریال، نسخه نرمافزار، پارامترهای پروگرام، و بستهبندی ESD تهیه شد.
3‑6‑31) توجه به جایگزینهای طراحی
- بند IATF: 8.3.3.1
- برای ایموبلایزر: گزینههای جایگزین (چندلایه کردن PCB، تغییر کانکتور، تغییر معماری به Secure MCU، تغییر پروتکل ارتباطی) با تحلیل ریسک/هزینه اما برای برحی از قطعات جایگزین های طراحی برای برحی از احناس یه دست آمده است اما جایگزینی برای فرآیندهای تولید وحود ندارد:
| رديف | نام قطعه | ضعف هاي قطعه | نام قطعه جايگزين | نقاط ضعف و قوت | توضيحات و راههاي برطرف كردن آن |
| 1 | TJA1044 | سبک طراحی متفاوت | TJA1040 | مطابق با سبک طراحی | این قطعه مطابق با سبک طراحی در مدار تعبیه شده است |
| 2 | خرید از برند PILLIPS | طراحی قدیمی تر | PCF7991AT از برند nxp | طراحی جدید تر | استفاده از قطعه به روز تر |
| 3 | CN ELECTRONICSکریستال از برند | تفاوت قیمت | کریستال ا ز برند JF VNY | تفاوت قیمت | استفاده از قطعه به صرفه تر و در نتیجه تیراژ بالاتر |
| 4 | 42744V5 GAU311 | قیمت گرانتر | 42744V5 GAA 2308 | قیمت ارزان تر | استفاده از قطعه به صرفه تر و در نتیجه تیراژ بالاتر |
| 5 | خازن 22616R040 | فاقد ضعف | خازن22616R046 | قیمت ارزان تر | این قطعه مطابق با سبک طراحی در مدار تعبیه شده است . |
| 6 | مقاوت های SMD | برند متغیر | مقاوت های SMD | برند متغیر |
3‑6‑32) ارزیابی ریسک همراه ورودیها و توانایی سازمان در کاهش/مدیریت ریسکها
- بند IATF: 6.1.2.1 + 8.3.4.3
- برای ایموبلایزر: ریسکهای اجرای آزمون EMC، تامین قطعات، امنیت کلیدها، توان تست EOL و قابلیت کنترل تغییرات نسخهها که در بخش های قبلی تهیه و اجرا شد.
3‑6‑33) توسعه و بازنگری تحلیل ریسک فرایند ساخت
- بند IATF: 8.3.5.2 و8.5.1.1 (Control Plan)
- برای ایموبلایزر: PFMEA برای پروگرام، مونتاژ PCB، تست EOL، لحیمکاری کانکتور، و کنترلهای ویژه آن تهیه شد.(به علت الزام محرمانگی سند قابل انتشار نیست)
3‑6‑34) سطح کنترل مورد انتظار مشتریان:
- بند IATF: 8.2.3.1 و 8.5.1.1
- برای ایموبلایزر: سطح تست 100% در EOL، الزامات Traceability، حد مجاز خطا، و کنترلهای ویژه برای SC/CC.
3‑6‑35) اطلاعات مدون مورد نیاز جهت اثبات برآورده شدن الزامات طراحی:
- بند IATF: 7.5 (اطلاعات مدون) و 8.3.5.1
- برای ایموبلایزر: ماتریس ردیابی الزامات (RTM)، گزارش DFMEA، گزارش DV/PV، گزارش EMC/ESD، سوابق تغییرات و تاییدها.
3‑7) خروجیهای فاز دوم (Design & Development Outputs)
3‑7‑1) اهداف طراحی
- بند IATF: 8.3.2.1 و 8.3.5.1
- برای ایموبلایزر: KPIهای که می توان علاوه برالزمات استاندارد به آن اضافه شود عبارت است از: زمان احراز هویت، MTBF/دوام، نرخ خطا، الزامات EMC، اهداف هزینه/وزن/ابعاد. اما مطابق بند استاندارد این اهداف به عنوان اهداف طراحی تعریف شده است:
| ردیف | نام هدف | اهداف در نظر گرفته شده | وضعیت اکنون | میزان هدف | خلاصه اقدامات |
| 1 | نگهداری | کاهش خرابی بر اثر نگهداری نامناسب | حدود 1% | صفر درصد | نگهداری در داخل بسته بندی محافظت شده |
| 2 | قابلیت اطمینان و دوام | Reliability | زیر 75 % | 95% | استفاده از مواد اولیه مرغوب(استفاده از قطعات الکترونیکی مطمئن |
| 3 | قابلیت سرویس | بهبود میزان قابلیت سرویس توسط خودرو ساز | زیر 10 % | 50 % توسط سازنده اصلی قابلیت اصلاح | تعویض کلی دستگاه به علت ارزان بودن جنس |
| 4 | قابلیت سلامت | عدم به خطر انداختن سلامت راننده | بدون رخداد | بدون رخداد | محاسبه دوره ای |
| 5 | قابلیت ایمنی | عدم به خطر افتادن ایمنی راننده | بدون رخداد | بدون رخداد | محاسبه دوره ای |
| 6 | زیست محیطی | استفاده از مواد اولیه سازگار با محیط | قطعات الکترونیکی عمر نامحدود | استفاده از مواد اولیه با عمر محدود | استفاده از مواد اولیه با عمر محدود و قابل بازیافت |
| 7 | زمان بندی | زمان بندی ساخت | 400ثانیه | 250 ثانیه | برطرف شدن مشکلات خط تولید |
| 8 | توسعه | قابلیت کاربرد برای کلیه خودروهای سایپا | قابلیت استفاده در خودرو کوییک | قابلیت استفاده در همه ماشین های سایپا | بکار گیری محصول مناسب و مطمئن |
| 9 | هزینه | افزایش هزینه ها متناسب با تورم | دلاری بودن هزینه ها | افزایش هزینه ها به اندازه نیمی از تورم | ریالی کردن هزینه ها |
3‑7‑2) اهداف کیفیت و قابلیت اطمینان:
- بند IATF: 8.3.3.1 و 9.1.1.1
- برای ایموبلایزر:علاوه براین تعریف معیارهای قابلیت اطمینان (مثلاً نرخ خرابی مجاز، تست دوام حرارتی/ارتعاشی)، و شاخصهای میدان که این قابلیت میدان برای داده های فرضی برای شرکت به کمک نرم افزار Mini tab قابلیت محاسبه دارد که برای ایمو بلایزر این قابلیت اطمینان با توجه به نرخ خرابی محاسبه شده است
- x f( x )
- 0.07 146000
- بنابر این قابلیت اطمینان این محصول با توجه به برگشتی برابر با 93 درصد است
- بند IATF: 8.3.5.1
- برای ایموبلایزر: لیست قطعات کلیدی عبارت است از:
3‑7‑3) BOM مقدماتی
| Part Namen1 | Description | QTY |
| SMD CHIP | TJA1040T | 1 |
| SMD CHIP | PIC18F25K80-I/SS | 1 |
| SMD CHIP | TLE42744DV50,Making:42744 V5 | 1 |
| SMD Crystal | 8MHZ,-40℃~+85℃,20pF | 1 |
| SMD Inductor | NLCV32T-4R7M-PFR , 4.7uH±20%,Rdc 2.0±20% ,Imax 900mA | 2 |
| SMD Transistor | Making:AN | 1 |
| SMD Transistor | BC817-25 , Making:6B* | 2 |
| SMD DIODE | Making:TN | 1 |
| SMD DIODE | S1J , Making:S1J | 1 |
| MLCC | 10nF±10%,50V,X7R ,-55 ~ +125℃ | 6 |
| MLCC | 100nF±10%,50V,X7R ,-55 ~+125℃ | 10 |
| MLCC | 68pF±5%,50V,C0G ,-55 ~+125℃ | 8 |
| MLCC | 1nF±5%,50V,C0G ,-55 ~+125℃ | 2 |
| MLCC | 680pF±5%,100V,C0G ,-55 ~+125℃ | 1 |
| MLCC | 27pF±5%,50V,C0G , -55 ~+125℃ | 3 |
| SMD Aluminum,electrolytic | 220uF/35V±20%,D10*L10,-40~+85℃ | 1 |
| SMD Aluminum,electrolytic,capacitor | 100uF/25V±20%,D8*L6.2,-40~+85℃ | 1 |
| Tantalum,Capacitors | 22uF/16V±10% 3528 | 2 |
| SMD Resistor | 2.4K±1%,-55~+125℃ | 2 |
| SMD Resistor | 220K±1%,-55~+125℃ | 4 |
| SMD Resistor | 100KΩ±1%,-55~+125℃ | 3 |
| SMD Resistor | 1.5K±5%,-55~+125℃ | 2 |
| SMD Resistor | 0Ω±5%,-55~+125℃ | 2 |
| SMD Resistor | 1KΩ±5%,-55~+125℃ | 3 |
| SMD Resistor | 15Ω±5%,-55~+125℃ | 1 |
| SMD Resistor | 10KΩ±5%,-55~+125℃ | 4 |
| SMD Resistor | 1KΩ±1%,-55~+125℃ | 1 |
| SMD Resistor | 2.2Ω±1%,-55~+125℃ | 2 |
| Security chip | PCF7991AT | 1 |
3‑7‑4) OPC مقدماتی (نقشه فرایند/کنترل اولیه)
- بند IATF: 8.3.5.2 + 8.5.1.1
- برای ایموبلایزر: این مرتبط به هر سازمان متفاوت است اما فرآیندهای اصلی عبارت است از جریان مونتاژ SMT، پروگرام، تست EOL، بستهبندی ESD و نقاط کنترل.
3‑7‑5) فهرست مقدماتی مشخصههای ویژه محصول و فرایند
- بند IATF: 8.3.3.3 + 8.3.5.1 + 8.5.1.1
- برای ایموبلایزر: SC/CC مثل پارامترهای پروگرام، صحت تبادل پیام مجوز، عملکرد در افت ولتاژ، و الزامات EMC.
3‑7‑6) موارد تأثیرگذار بر ایمنی
- بند IATF: 8.3.3.1
- برای ایموبلایزر: رفتار Fail-safe و جلوگیری از رفتار غیرمنتظره (مثلاً مجوز اشتباه)، و الزامات تعامل با ECU باید مد نظر قرار گیرد.
3‑7‑7) موارد تأثیرگذار بر تطابق با قوانین
- بند IATF: 8.3.3.1
- برای ایموبلایزر: بسته به بازار/مشتری: EMC قانونی، الزامات ضدسرقت، یا الزامات رادیویی (در برخی کشورها) باید مد نظر قرار گیرد.
3‑7‑8) موارد تأثیرگذار بر تناسب (Fit)
- بند IATF: 8.3.5.1
- برای ایموبلایزر: ابعاد، جای پیچها/براکت، موقعیت کانکتور و سازگاری با هارنس باید مد نظر قرار گیرد..
3‑7‑9) موارد تأثیرگذار بر عملکرد (Performance)
- بند IATF: 8.3.5.1
- برای ایموبلایزر: زمان پاسخ احراز هویت، نرخ شناسایی صحیح، مدیریت خطا و DTC لحاظ شده است.
3‑7‑10) موارد تأثیرگذار بر کارآیی (Efficiency)
- بند IATF: 8.3.5.1
- برای ایموبلایزر: مصرف توان در حالتهای مختلف، بهینهسازی زمان Wake/Sleep، و کاهش بار شبکه باید مد نظر قرار گیرد..
3‑7‑11) موارد تأثیرگذار بر فرایند بعدی محصول
- بند IATF: 8.3.5.2
- برای ایموبلایزر: تاثیر طراحی بر برنامهریزی تولید: نیازمندی Jig، پروگرام امن، زمان سیکل تست EOL.
3‑7‑12) الزامات کارکردی و عملکردی
- بند IATF: 8.3.5.1
- برای ایموبلایزر: تعریف رسمی requirements و معیار پذیرش (Acceptance Criteria) برای هر عملکرد باید مد نظر قرار گیرد..
3‑7‑13) الزامات دولتی/قانونی و ایمنی محصول
- بند IATF: 8.3.3.1
- برای ایموبلایزر: EMC/ESD، شرایط محیطی، و هر الزام اجباری مشتری/کشور هدف باید مد نظر قرار گیرد..
3‑7‑14) اطلاعات از طرحهای مشابه قبلی
- بند IATF: 7.1.6 + 8.3.3.1
- برای ایموبلایزر: استفاده از پلتفرمهای قبلی و خرابیهای شناختهشده (مثلاً کانکتور زاویهدار، PCB تکلایه) باید مد نظر قرار گیرد..
3‑7‑15) الزامات مشتری برای شناسایی/ردیابی و بستهبندی
- بند IATF: 8.2.3.1 + 8.5.2.1 + 8.5.4
- برای ایموبلایزر: Serial/IMEI/UID، QR، ثبت نسخه نرمافزار، و بستهبندی ESD باید مد نظر قرار گیرد..
3‑7‑16) بازخور تامینکنندگان
- بند IATF: 8.4.1 + 8.4.2.1
- برای ایموبلایزر: DFM/DFT پیشنهادهای تامینکننده PCB/SMT/قطعات RF؛ ریسک تامین و کنترل PCN باید مد نظر قرار گیرد..
3‑7‑17) اهداف کیفیت محصول/طول عمر/دوام/نگهداری/زمان/هزینه
- بند IATF: 8.3.2.1 + 8.3.5.1
- برای ایموبلایزر: اهداف دوام حرارتی/ارتعاشی، MTBF، هزینه قطعه، زمان آزمون، و قابلیت تعمیر/تعویض باید مد نظر قرار گیرد..
3‑7‑18) سایر الزامات ضروری برای طراحی و توسعه
- بند IATF: 8.3.3.1
- برای ایموبلایزر: امنیت سایبری، مدیریت نسخه، مدیریت کلیدها، و ابزارهای تست/کالیبراسیون باید مد نظر قرار گیرد..
3‑7‑19) پشتیبانی مدیریت
- بند IATF: 5.1.1 + 8.3.2.1
- برای ایموبلایزر: تامین بودجه آزمون EMC، تجهیزات پروگرام امن، و منابع نیروی انسانی باید مد نظر قرار گیرد..
3‑7‑20) تجزیه و تحلیل حالات بالقوه خرابی در طراحی و آثار آن (DFMEA)
- بند IATF: 8.3.4.1 + 8.3.3.1
- برای ایموبلایزر: DFMEA باید failure modeهای کلیدی (عدم احراز، پذیرش نامعتبر، افت ولتاژ، EMC، کانکتور/PCB) را پوشش دهد و به SC/CC لینک شود.
3‑7‑21) طراحی بمنظور ساخت و مونتاژ (DFM/DFA)
- بند IATF: 8.3.5.2
- برای ایموبلایزر: انتخاب پکیج قطعات، حداقلسازی خطای مونتاژ، بهبود تستپذیری (DFT) و کاهش ریورک باید مد نظر قرار گیرد..
3‑7‑22) بازنگریهای طراحی محصول
- بند IATF: 8.3.4.1
- برای ایموبلایزر: مرورهای Gate: معماری، EMC، نمونهسازی، DV، PV، باید مد نظر قرار گیرد. SOP.
3‑7‑23) ساخت نمونه اولیه – برنامه کنترل اولیه
- بند IATF: 8.3.4.2 + 8.5.1.1
- برای ایموبلایزر: کنترل اولیه روی SMT، پروگرام، تست عملکرد و ثبت نتایج نمونهها باید مد نظر قرار گیرد..
3‑7‑24) نقشههای مهندسی (شامل دادههای ریاضی)
- بند IATF: 8.3.5.1
- برای ایموبلایزر: Gerber/ODB++، دیتای CAD، نقشه هوزینگ، و دیتای آزمون باید مد نظر قرار گیرد..
3‑7‑25) مشخصات فنی
- بند IATF: 8.3.5.1
- برای ایموبلایزر: دیتاشیت داخلی محصول: ولتاژها، جریانها، پروتکلها، زمانبندیها، حالتهای خطا باید مد نظر قرار گیرد..
3‑7‑26) مشخصات مواد
- بند IATF: 8.3.5.1 + 8.4.2.1
- برای ایموبلایزر: جنس هوزینگ (مقاومت حرارتی/شعله)، مشخصات PCB (TG/FR4)، و الزامات قطعات باید مد نظر قرار گیرد..
3‑7‑27) تغییرات نقشهها و مشخصات فنی
- بند IATF: 8.3.6 (کنترل تغییرات طراحی و توسعه)
- برای ایموبلایزر: ECO/ECN، کنترل نسخه نرمافزار و سختافزار، تایید مشتری و ارزیابی اثر تغییر بر DFMEA/PFMEA باید مد نظر قرار گیرد..
3‑7‑28) نیازمندیهای گیجها و تجهیزات آزمون
- بند IATF: 7.1.5.1.1 (آنالیز سیستم اندازهگیری) + 8.5.1.1
- برای ایموبلایزر: تجهیزات تست EOL، تستر RF، شبیهساز ECU/CAN، جیگ پروگرام، و اجرای MSA برای نتایج تست باید مد نظر قرار گیرد..
3‑7‑29) خطاناپذیرسازی (در موارد مقتضی)
- بند IATF: 8.3.5.2 + 8.5.1.1
- برای ایموبلایزر: Poka‑Yoke در پروگرام/کانکتور/تست: جلوگیری از فلش غلط، قفل دسترسی، چک خودکار نسخه باید مد نظر قرار گیرد..
3‑7‑30) خطوط راهنمای عیبیابی (در موارد مقتضی)
- بند IATF: 8.5.1.5 + 8.5.5
- برای ایموبلایزر: درخت عیبیابی برای “استارت نخوردن”، “عدم شناسایی کلید”، “Bus-off”، و کدهای خطا باید مد نظر قرار گیرد..
3‑7‑31) خواستههای مشتری (در صورت موجود بودن)
- بند IATF: 8.2.3.1
- برای ایموبلایزر: CSRs مثل قالب FMEA، نمادگذاری SC/CC، برنامه آزمونهای خاص باید مد نظر قرار گیرد..
3‑7‑32) تجارب ناشی از توسعههای قبلی
- بند IATF: 7.1.6
- برای ایموبلایزر: reuse پلتفرمها، خطاهای پرتکرار و کنترلهای اثباتشده باید مد نظر قرار گیرد..
3‑7‑33) طراحی فرایند ساخت با خطاناپذیرسازی متناسب با ریسک
- بند IATF: 8.3.5.2 + 8.5.1.1
- برای ایموبلایزر: طراحی فرآیند مونتاژ+تست+پروگرام با کنترلهای ویژه برای ویژگیهای خاص باید مد نظر قرار گیرد..
3‑7‑34) تعیین مدیر پروژه بر اساس گانتچارت
- بند IATF: 8.3.2.1 + 5.3
- برای ایموبلایزر: تعیین مالک خروجیها (DFMEA owner, SW owner, HW owner, SQE) باید مد نظر قرار گیرد..
3‑7‑35) تعهد تیم و حمایت مدیریت
- بند IATF: 5.1.1 + 8.3.2.1
- برای ایموبلایزر: تامین منابع آزمون و تصمیمگیری سریع در Gateها باید مد نظر قرار گیرد..
3‑7‑36) طرح چیدمان (Layout)
- بند IATF: 8.3.5.2
- برای ایموبلایزر: چیدمان خط SMT، ایستگاه پروگرام، تست EOL، و جریان مواد با کنترل ESD باید مد نظر قرار گیرد.
3‑7‑37) ماتریس محصول–فرآیند (ویژگیها)
- بند IATF: 8.3.5.2 + 8.5.1.1
- برای ایموبلایزر: نگاشت ویژگیهای ویژه محصول به عملیات تولید/تست (مثلاً “صحت پروگرام” ↔ ایستگاه پروگرام و تایید checksum) باید مد نظر قرار گیرد.
3‑7‑38) PFMEA (آنالیز حالات خرابی فرایند)
- بند IATF: 8.3.5.2 + 8.5.1.1
- برای ایموبلایزر: خطاهای مونتاژ، لحیمسرد، اشتباه قطعه، پروگرام غلط، تست ناکافی، و واکنشها باید مد نظر قرار گیرد..
3‑7‑39) طرح کنترل تولید آزمایشی
- بند IATF: 8.5.1.1
- برای ایموبلایزر: کنترلهای موقت/تقویتی در Pilot Run تا پایدار شدن فرایند باید مد نظر قرار گیرد..
3‑7‑40) دستورالعملهای فرآیند
- بند IATF: 8.5.1.2 (کار استاندارد)
- برای ایموبلایزر: WIهای پروگرام، تست EOL، کنترل ESD، پذیرش/رد.
3‑7‑41) طرح تجزیه و تحلیل سیستمهای اندازهگیری (MSA)
- بند IATF: 7.1.5.1.1
- برای ایموبلایزر: MSA برای تستر EOL (Pass/Fail)، تست RF، تست ارتباط CAN، و اندازهگیریهای کلیدی.
3‑7‑42) الزامات قطعات یدکی
- بند IATF: 8.5.5 + 8.2.3.1
- برای ایموبلایزر: مدیریت نسخه نرمافزار در خدمات، تامین قطعه جایگزین همساز با ECU/کلید.
3‑7‑43) الزامات بستهبندی
- بند IATF: 8.5.4 + 8.2.3.1
- برای ایموبلایزر: بستهبندی ضد ESD، محافظت مکانیکی کانکتور/هوزینگ، لیبل ردیابی.
4 نتیجهگیری
اجرای ساختاریافته DFMEA بر پایه بلوکدیاگرام و P-دیگرام، شناسایی شش حالت خرابی بالقوه در طراحی ایموبلایزر و کاهش RPN بحرانیترین مورد از ۱۶۰ به ۴۲ را به همراه داشت [S1]. همزمان، چارچوب ورودیها و خروجیهای طراحی [S2]، الزامات سختافزاری (جنس برد، کانکتور، کاور) و الزامات نرمافزار تعبیهشده (احراز هویت رمزی، مدیریت توان، مقاومسازی نویزی و دیاگنوستیک) را در یک سند واحد پوشش داد.
5 منابع
منابع و مراجع معتبر (References):
مراجع انگلیسی (English References)
- AIAG & VDA (2019). Failure Mode and Effects Analysis (FMEA) Handbook, 1st Edition. (راهنمای جامع تحلیل حالات خرابی در صنعت خودرو و تغییر رویکرد از RPN صرف به ماتریس Action Priority).
- IATF 16949:2016. Quality management system requirements for automotive production and relevant service parts organizations.
- ISO 16750 (Parts 1-5). Road vehicles — Environmental conditions and testing for electrical and electronic equipment. (استاندارد مرجع تستهای ارتعاشی، حرارتی و الکتریکی ادوات خودرویی).
- ISO 26262:2018. Road vehicles — Functional safety (استاندارد ایمنی عملکردی سامانههای الکتریکی و الکترونیکی خودرو).
- ISO/IEC 17025:2017. General requirements for the competence of testing and calibration laboratories (الزامات صحهگذاری نتایج آزمون و محاسبه عدم قطعیت کالیبراسیون).
- SAE J1113 / CISPR 25. Electromagnetic Compatibility (EMC) standards for automotive components.
مراجع و استانداردهای فارسی (Persian References)
- سازمان ملی استاندارد ایران (INSO). استاندارد ملی شماره ۶۴۹۴: خودروهای جادهای – شرایط محیطی و آزمونهای تجهیزات الکتریکی و الکترونیکی.
- سازمان ملی استاندارد ایران (INSO). استاندارد ملی شماره ۱۷۰۲۵: الزامات عمومی برای احراز صلاحیت آزمایشگاههای آزمون و کالیبراسیون.
- شرکت طراحی مهندسی و تامین قطعات ایرانخودرو (ساپکو). راهنمای تجزیه و تحلیل حالات خرابی بالقوه و آثار آن (FMEA)، ویرایش مبتنی بر الزامات زنجیره تامین خودرو.
- مهندسی کیفیت و کنترل پروژه در صنایع خودرو. متون تخصصی APQP (برنامهریزی پیشرفته کیفیت محصول) و فرآیند تصویب قطعه تولیدی (PPAP).